 We Manegit

Resumen ejecutivo
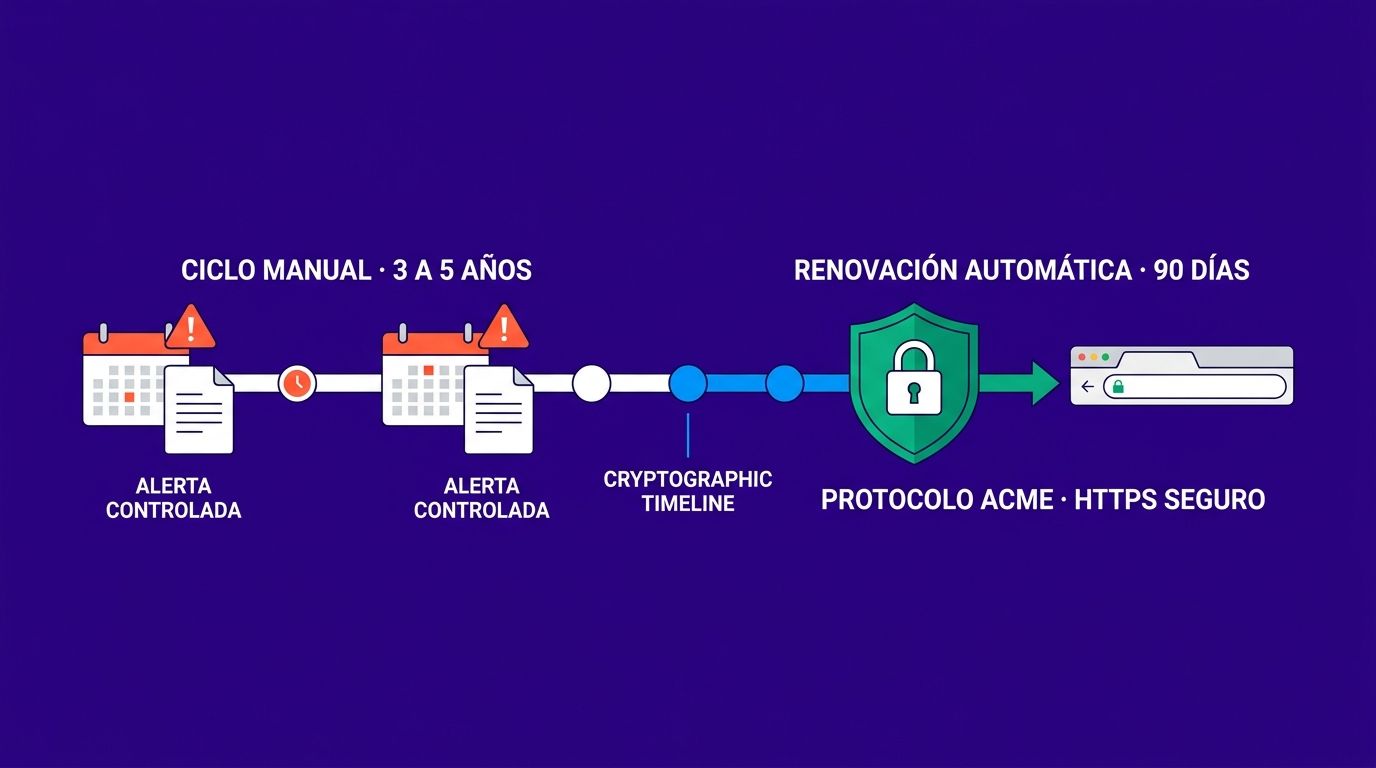
Los principales navegadores (Google Chrome, Apple Safari y Mozilla Firefox) impulsaron, junto con las autoridades que emiten los certificados, una reducción progresiva de la vida útil de los certificados de seguridad SSL/TLS (HTTPS). Lo que años atrás se resolvía con una compra válida por tres o cinco años pasó a un año y, desde el 15 de marzo de 2026, a un máximo de 200 días; en 2027 bajará a 100 días y en 2029, a 47. Para una pequeña o mediana empresa, sostener este proceso con recordatorios en el calendario o con las gestiones de un técnico externo es una receta para el desastre: un solo día de olvido hace aparecer la pantalla de advertencia ("La conexión no es privada"), bloquea las transacciones comerciales, perjudica el posicionamiento en buscadores y ahuyenta a los clientes. Pasar a una infraestructura con renovación automática de certificados y alertas de vencimiento es la forma de asegurar la continuidad de tu sitio.
1. El fin de la "seguridad estática": Por qué la industria acorta la vida de los certificados SSL
Durante más de una década, instalar un certificado de seguridad SSL en el sitio web de una empresa era un trámite que se hacía una vez cada dos, tres o cinco años. La compañía compraba un certificado comercial, un técnico subía los archivos al servidor (cPanel o VPS) y la dirección se olvidaba del tema hasta que, años más tarde, vencía el plazo.
Sin embargo, el CA/Browser Forum, el organismo que reúne a las autoridades certificantes y a los fabricantes de navegadores como Google, Apple y Microsoft, cambió las reglas del juego. La razón técnica es clara: los certificados con períodos de validez largos son un riesgo para la seguridad de internet.
Si la llave privada de un certificado de tres años queda expuesta, o si los algoritmos de cifrado que usa quedan obsoletos ante nuevos ataques, el sitio sigue expuesto durante más de mil días sin que la empresa actualice su protección. Por eso, en 2025 el foro aprobó un calendario de reducción: desde el 15 de marzo de 2026 un certificado dura como máximo 200 días; desde marzo de 2027, 100 días, y desde marzo de 2029, 47 días. Ese año, además, la validación del dominio que respalda cada certificado tendrá que repetirse cada 10 días. Let's Encrypt, una de las autoridades más usadas, ya emite certificados de 90 días.
Para los gigantes tecnológicos que cuentan con equipos de ingeniería, esta transición no es un problema. Pero para las PyMEs y empresas B2B que dependen de proveedores externos discontinuos o de tareas manuales, esta exigencia convierte la seguridad web en un punto de fallas constantes si no se cuenta con la infraestructura adecuada.
2. Glosario de cifrado web: SSL/TLS, HTTPS, ACME Protocol y Certificados EV/DV
Para revisar el estado de seguridad de tu plataforma sin perderte en tecnicismos, conviene entender estos conceptos:
- SSL/TLS (Secure Sockets Layer / Transport Layer Security)
- Los protocolos criptográficos que cifran la conexión entre el navegador de un visitante y el servidor donde está alojado tu sitio, e impiden que terceros intercepten contraseñas, datos personales o tarjetas de crédito.
- HTTPS (Hypertext Transfer Protocol Secure)
- La versión segura del protocolo web, que confirma que el sitio tiene un certificado SSL/TLS activo y válido. Se reconoce por el ícono del candado en la barra de direcciones.
- Protocolo ACME (Automated Certificate Management Environment)
- Estándar que permite a un servidor solicitar, verificar, instalar y renovar certificados SSL de forma automática, sin intervención humana.
- Certificado DV (Domain Validation)
- El tipo de certificado más extendido: verifica el control técnico del dominio. Se emite en minutos y es la base de las renovaciones automáticas.
- Certificado EV/OV (Extended / Organization Validation)
- Certificados que exigen validar la existencia legal de la empresa ante la autoridad que los emite antes de entregarlos.
- Autoridad certificante (CA, Certificate Authority)
- Entidad de confianza (como Let's Encrypt, DigiCert, Sectigo o ZeroSSL) encargada de emitir y firmar digitalmente los certificados SSL.
3. El impacto directo en tu PyME: ¿Qué ocurre si un certificado SSL expira?
La expiración de un certificado de seguridad no es un detalle estético: paraliza de inmediato la presencia digital de tu negocio.
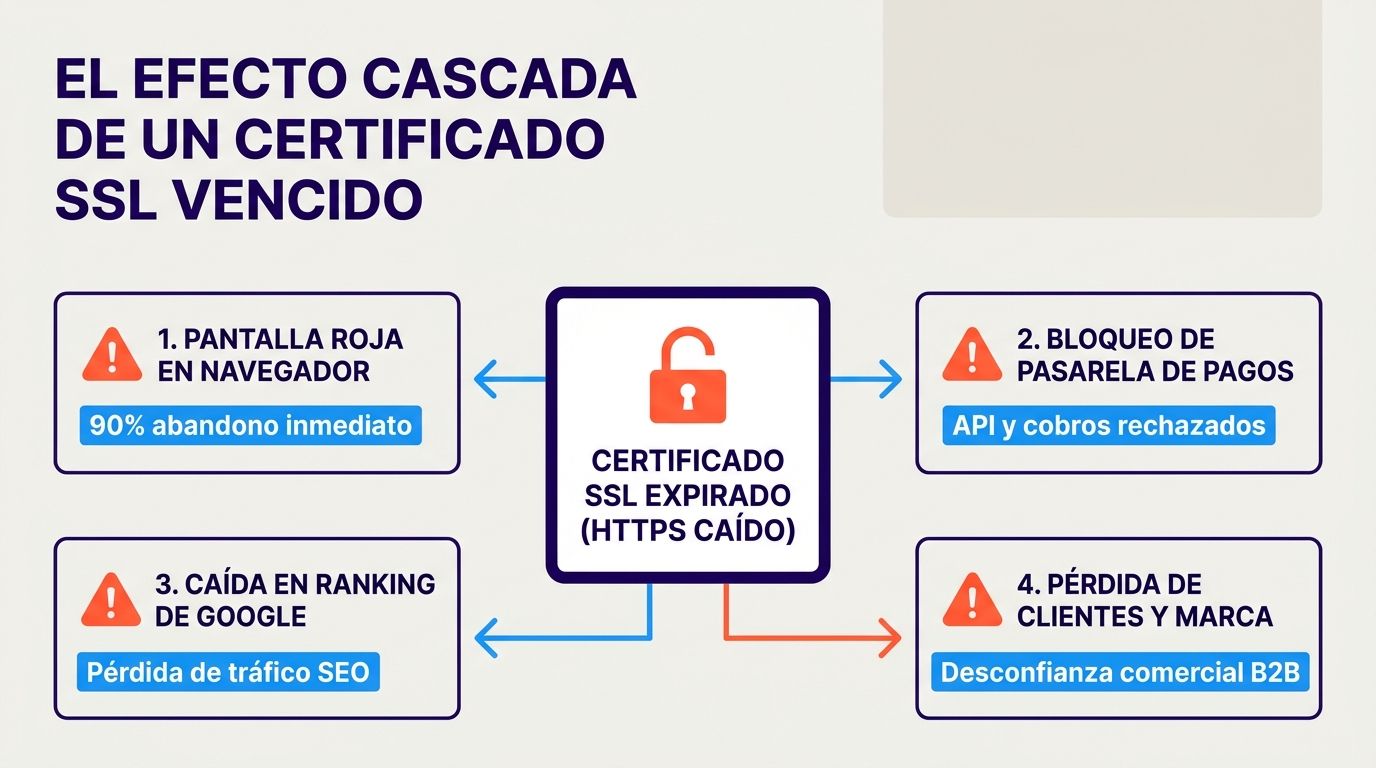
- La pantalla de advertencia que ahuyenta a tus visitantes: cuando un certificado SSL caduca, los navegadores (Chrome, Safari, Edge) no dejan entrar directo a la página. En su lugar muestran una pantalla de bloqueo con un mensaje alarmante: "Tu conexión no es privada. Es posible que los atacantes estén intentando robar tu información". Muchos visitantes abandonan el sitio en ese momento. En un entorno B2B o de venta consultiva, esa pantalla transmite descuido y destruye en segundos la confianza que a tu empresa le costó años construir.
- Parálisis en pasarelas de pago e integraciones por API: las plataformas de pago (como Mercado Pago, Stripe o PayPal) y los CRM exigen conexiones HTTPS válidas. Si tu certificado vence, rechazan las conexiones con tu sitio por seguridad: se cortan los cobros de tu tienda online y los formularios dejan de enviar registros comerciales.
- Pérdida de posiciones en Google: Google usa la seguridad HTTPS como factor de posicionamiento. Cuando su rastreador encuentra un certificado vencido registra un error de seguridad, y si el problema se extiende durante días el sitio puede perder posiciones y el tráfico orgánico acumulado.
- Interrupción de la comunicación y del intercambio seguro de datos: si tu sitio incluye portales de clientes, descarga de facturas o sistemas de tickets, un certificado vencido pone a tus usuarios frente a advertencias de seguridad y los expone a ataques de intermediario si deciden seguir igual. Además, muchos programas de correo y servicios integrados cortan la sincronización cuando detectan un certificado inválido en el dominio.
4. Por qué el modelo manual "una vez al año" colapsa definitivamente
El error habitual de muchas PyMEs es intentar resolver un cambio estructural de la industria con hábitos viejos: anotar una fecha en la agenda o confiar en que "el programador se acordará de renovar el SSL cuando corresponda".
Con certificados de 100 días, el máximo desde marzo de 2027, cada dominio y subdominio necesita al menos cuatro renovaciones al año; con 47 días, desde 2029, al menos ocho. Si la empresa administra su sitio principal, un blog, una tienda y un subdominio de correo, son dieciséis renovaciones al año en 2027 y más de treinta en 2029.
El esquema manual falla por motivos muy simples:
- El correo de aviso de vencimiento llega a la casilla personal de un exempleado que ya no trabaja en la empresa.
- La renovación exige validar registros DNS en el panel del registrador, algo que requiere tiempo y conocimientos técnicos que el equipo interno no tiene.
- El técnico independiente está de vacaciones o no atiende el teléfono el día exacto del vencimiento.
Gestionar la seguridad web de forma manual ya no es viable. La solución sostenible es automatizar la renovación en el servidor, para que las solicitudes y validaciones no dependan de la memoria de ninguna persona.
5. El protocolo de automatización: Cómo blindar la seguridad web de tu empresa
La renovación automática se apoya en cuatro piezas:
- Cliente ACME en el servidor: un agente instalado en tu servidor (por ejemplo, Certbot o acme.sh) se comunica con una autoridad certificante, como Let's Encrypt o ZeroSSL, y pide un certificado nuevo antes de que venza el actual.
- Validación automática por desafío DNS o HTTP: el sistema demuestra que controlas el dominio, sin intervención humana. Con certificados de 90 días, lo habitual es renovar cada 60, un mes antes del vencimiento.
- Recarga del servidor sin cortes: el servidor web (Nginx, Apache o LiteSpeed) y los servicios de correo se recargan para aplicar el certificado nuevo sin que los usuarios lo noten.
- Monitoreo externo de vigencia: aparte de la automatización, un control externo revisa la fecha de vencimiento y la cadena de confianza del certificado, y avisa si la renovación falla o si cambia algo en los registros DNS.
En Digital Owner, tu Digital Owner revisa el certificado de tu sitio, instala uno válido, programa la renovación automática y deja alertas de vencimiento para tu hosting, tu dominio y tu certificado.
6. Diagnóstico y comparativa: Gestión SSL manual vs. Infraestructura gestionada DOW
| Parámetro | Gestión SSL manual (riesgo alto) | Infraestructura gestionada DOW (We Manegit) |
|---|---|---|
| Renovación | Manual, una vez al año o cuando el sitio se cae por vencimiento. | Renovación automática programada en tu servidor. |
| Riesgo de pantalla roja | Alto: depende de acordarse de las fechas o de leer los avisos a tiempo. | Bajo: renovación anticipada y alertas de vencimiento con un responsable. |
| Mantenimiento técnico | Hay que llamar a un técnico externo para subir archivos por SSH o cPanel. | Lo hace tu Digital Owner; lo delicado (DNS, correo, migraciones) pasa antes por alguien senior. |
| Subdominios | Se olvidan subdominios críticos (CRM, correo, landing pages). | Cada dominio y subdominio en la ficha técnica de tu empresa, con su vencimiento a la vista. |
| Seguimiento | La empresa se entera de la falla cuando un cliente reclama. | Alertas de vencimiento y pedidos por ticket, con respuesta en 1 día hábil o en 4 horas hábiles según el plan. |
7. Preguntas frecuentes sobre certificados SSL, Let's Encrypt y renovación de dominios
¿Los certificados de Let's Encrypt, que no tienen costo, son tan seguros como los pagos?
Sí, en cifrado son equivalentes. Un certificado de Let's Encrypt y uno pago de DigiCert o Sectigo usan los mismos estándares de cifrado de clave pública (RSA de 2048 o 4096 bits, o ECC). La diferencia no está en el nivel de protección de los datos, sino en las garantías económicas que ofrece la autoridad ante un error de emisión y en la validación de identidad legal de los certificados de organización (OV/EV). Para la gran mayoría de los sitios corporativos, plataformas B2B y tiendas online, un certificado DV de 90 días bien automatizado es la opción más eficiente.
¿Por qué mi certificado SSL automático falla a veces y no se renueva solo?
Las renovaciones automáticas con protocolo ACME suelen fallar por tres motivos. Primero, cambios en las zonas DNS: si la empresa cambia de servidor o modifica sus registros A/AAAA sin actualizar el cliente ACME, la autoridad certificante no puede verificar el control del dominio y rechaza la renovación. Segundo, reglas del cortafuegos (firewall): si el servidor bloquea las peticiones de validación en el puerto 80 (HTTP) o 443 (HTTPS), el proceso automático se interrumpe. Tercero, archivos de configuración rotos: una actualización del servidor web puede romper las rutas donde se guardan las llaves (fullchain.pem y privkey.pem). Por eso conviene correr pruebas de renovación simulada (dry-run) y tener una alerta externa que avise antes de que el certificado venza.
¿Es suficiente con tener el certificado SSL instalado para que mi sitio web sea completamente seguro?
No. El certificado SSL/TLS es la condición mínima: asegura que el tráfico viaje cifrado entre el usuario y el servidor. Pero no protege tu sitio contra vulnerabilidades del código (como plugins de WordPress desactualizados), inyecciones SQL en la base de datos, ataques de fuerza bruta al panel de administración ni la falta de respaldos externos. La seguridad de un sitio corporativo combina SSL automatizado, un cortafuegos de aplicación (WAF), actualizaciones continuas y copias de seguridad fuera del servidor.
¿Cómo ayuda el servicio DOW de We Manegit con este problema?
Asignamos un Digital Owner a tu empresa. Revisa tu certificado y dónde falla, instala uno válido, programa la renovación automática y deja alertas de vencimiento para tu hosting, tu dominio y tu certificado. Además guarda tus claves y accesos a nombre de tu empresa en una ficha técnica y resuelve tus pedidos del día a día por ticket.
Revisemos la seguridad de tus certificados SSL
Cuéntanos qué dominios y subdominios usa tu empresa. Revisamos el estado de tus certificados, si la renovación automática funciona y quién recibe los avisos de vencimiento, y te respondemos con el próximo paso.
Hablemos