 We Manegit

Resumen ejecutivo
El uso informal de herramientas públicas de inteligencia artificial, con cuentas personales y en sus versiones de consumo, se convirtió en uno de los mayores riesgos de confidencialidad en las pequeñas y medianas empresas. Sin una directiva clara, los colaboradores suben listas de precios sin publicar, bases de datos de clientes, contratos con cláusulas de confidencialidad (NDA), secretos comerciales y código fuente para redactar correos, resumir actas o corregir errores. Prohibir la IA no funciona: solo empuja al equipo a la "IA en la sombra" (Shadow AI). La solución es una Política de Uso Aceptable de IA con un semáforo de datos claro, capacitación del equipo para anonimizar lo que carga y cuentas de empresa a nombre de la compañía, donde la información queda bajo su control.
1. El fenómeno de la "IA en la sombra" (Shadow AI): El riesgo invisible en tu oficina
En 2026, la inteligencia artificial dejó de ser un proyecto de exploración técnica y se volvió un hábito cotidiano de productividad. Sin importar el sector o el tamaño de tu empresa, tus analistas comerciales, redactores, programadores y administrativos usan herramientas de IA todos los días para resolver sus tareas más rápido.
En la mayoría de las PyMEs, ese uso ocurre como IA en la sombra (Shadow AI): cada colaborador entra con su cuenta personal a una herramienta pública, en su versión de consumo o de bajo costo, y pega documentos internos completos en el chat sin que sistemas ni la dirección lo sepan.
No hay mala intención: buscan eficiencia. Copian un contrato en PDF de 40 páginas para que la IA marque los puntos de riesgo, pegan una planilla con nombres y teléfonos para darle formato o suben el código de un sistema interno para encontrar un error.
El problema es que muchas versiones de consumo permiten, según sus propios términos, guardar las conversaciones, que las revisen personas del proveedor y usarlas para entrenar sus modelos, salvo que el usuario lo desactive. Una vez pegada, la información de tu empresa queda en una cuenta que la empresa no controla. Prohibirlo todo tampoco funciona: las restricciones extremas solo hacen que el equipo siga usando las herramientas a escondidas, desde el celular. La respuesta efectiva es una política de uso clara, acompañada de cuentas y herramientas a nombre de la empresa.
2. Glosario de ciberseguridad en IA: Reentrenamiento de modelos, APIs empresariales y anonimización
Para diseñar un protocolo de seguridad y hablarlo con tu equipo o tus asesores legales, conviene manejar estos términos:
- Reentrenamiento con datos del usuario (Data Training Opt-In/Opt-Out)
- Cláusula por la cual un proveedor de IA se reserva el derecho de usar los textos y archivos que suben los usuarios para ajustar, entrenar y mejorar sus modelos.
- API empresarial o plan de empresa (Enterprise API)
- Conexión directa con el proveedor del modelo de lenguaje, o plan de empresa, con condiciones contractuales para empresas: en general, los datos no se usan para entrenar modelos y se cifran en tránsito y en reposo. Las condiciones exactas, incluido cuánto tiempo se guardan los datos, varían según el proveedor.
- Anonimización o sanitización de prompts
- Quitar o reemplazar los datos sensibles (nombres reales, montos, marcas registradas, direcciones o identificadores fiscales) por variables genéricas (por ejemplo, Cliente X o Monto Y) antes de enviar la instrucción a la IA.
- Política de Uso Aceptable (AUP, Acceptable Use Policy)
- Documento interno de cumplimiento obligatorio que define las reglas, los límites, las herramientas autorizadas y las sanciones sobre el uso de tecnología en la empresa.
- RAG (Generación Aumentada por Recuperación)
- Arquitectura en la que la IA no aprende ni absorbe tus documentos: los consulta en el momento desde una base privada de la empresa y responde con esa información.
3. Los 4 tipos de información confidencial que tu equipo ya está subiendo a la IA
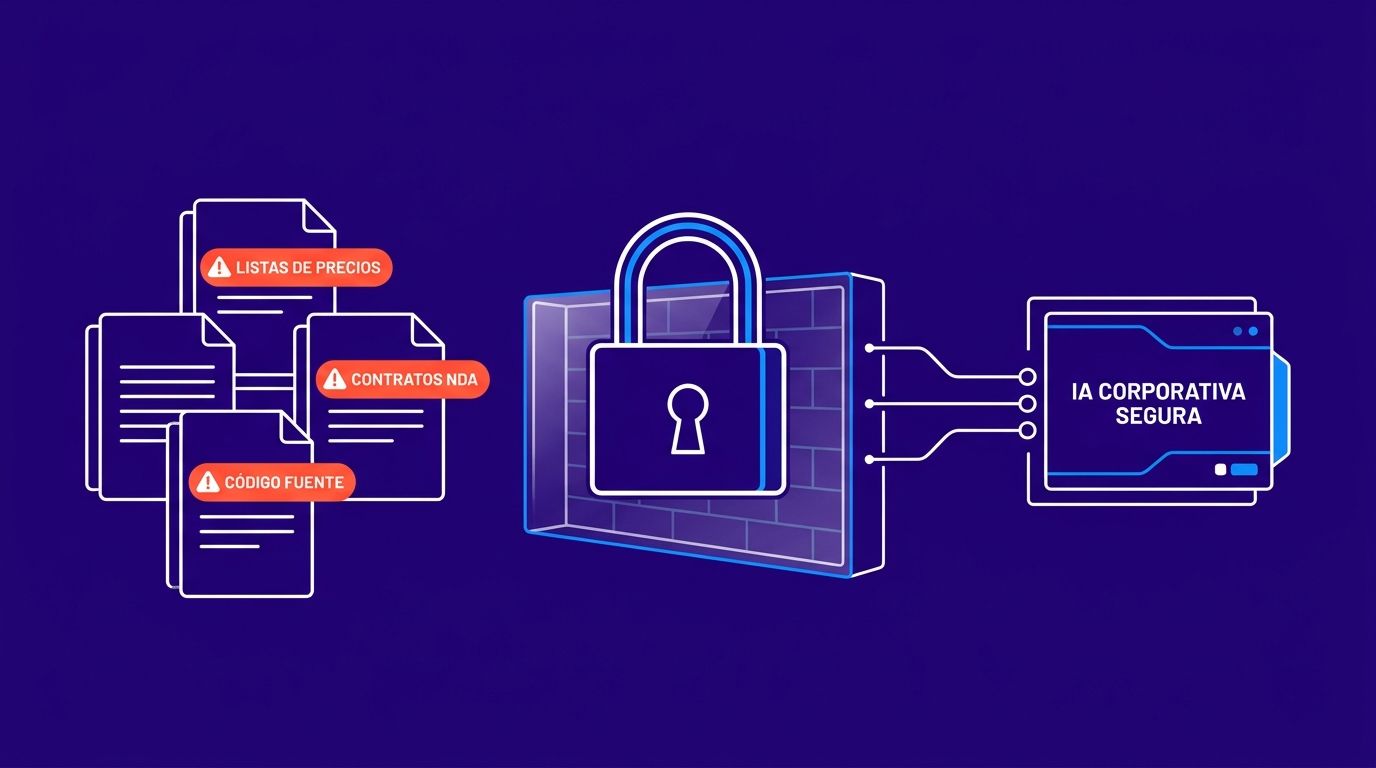
Para evaluar cuánto está expuesto tu negocio, primero hay que identificar los cuatro tipos de información que más se filtran hacia las herramientas públicas:
1. Datos personales e identificables de clientes
Es muy habitual que los ejecutivos comerciales o el personal de atención al cliente peguen planillas con listas de prospectos o clientes activos (nombres, teléfonos, correos y cargos) para que la IA redacte correos de seguimiento o clasifique contactos.
Compartir datos personales de terceros con un proveedor no autorizado puede violar las leyes de protección de datos personales (como el RGPD europeo o las leyes locales). Si la plataforma sufre una brecha de seguridad, tu PyME puede enfrentar sanciones por haber transferido esos datos.
2. Listas de precios, márgenes de ganancia y condiciones comerciales especiales
Cuando el equipo de ventas usa la IA para armar una propuesta comercial compleja, suele subir la matriz de costos completa, los descuentos por volumen que la empresa da a ciertos clientes clave y los márgenes de cada producto.
Si esos datos terminan en el entrenamiento de un modelo público, la empresa pierde el control sobre la información que define su posición frente a la competencia: costos, descuentos y márgenes.
3. Contratos con clientes, acuerdos de confidencialidad (NDA) y actas de directorio
Para acelerar la revisión de un acuerdo legal o resumir una reunión de directorio, los mandos medios suelen adjuntar los documentos completos en Word o PDF.
Subir un contrato amparado por un acuerdo de confidencialidad (Non-Disclosure Agreement) a una herramienta de uso personal puede incumplir lo firmado con tu cliente o socio. Si el cliente descubre que sus cláusulas privadas se procesaron en servidores de terceros sin su autorización, la empresa se expone a reclamos por incumplimiento contractual.
4. Código fuente de aplicaciones internas y llaves de acceso (API Keys)
Los equipos de desarrollo y sistemas usan la IA para encontrar errores de código (debugging) o reescribir funciones. Al copiar y pegar bloques de código, con frecuencia se filtran sin querer contraseñas de bases de datos, tokens de conexión y llaves privadas de API (API Keys).
Una llave de acceso que sale de la empresa deja de estar bajo tu control. Si se filtra, puede permitir a terceros entrar a tus servidores o generar cargos en tus cuentas de nube o de pagos.
4. Estructura paso a paso para redactar la Política de Uso Aceptable de IA en tu PyME
Para que una política interna funcione, no puede ser un documento legal de 50 páginas que nadie lee. Tiene que ser una directiva práctica de 2 o 3 páginas, con reglas de conducta claras. Este es el esquema que aplicamos en We Manegit:
- Alcance y propósito: aplica a empleados, contratistas y pasantes, en todos los dispositivos.
- Clasificación de herramientas: autorizadas (cuentas de empresa) y no autorizadas (chats públicos con cuentas personales).
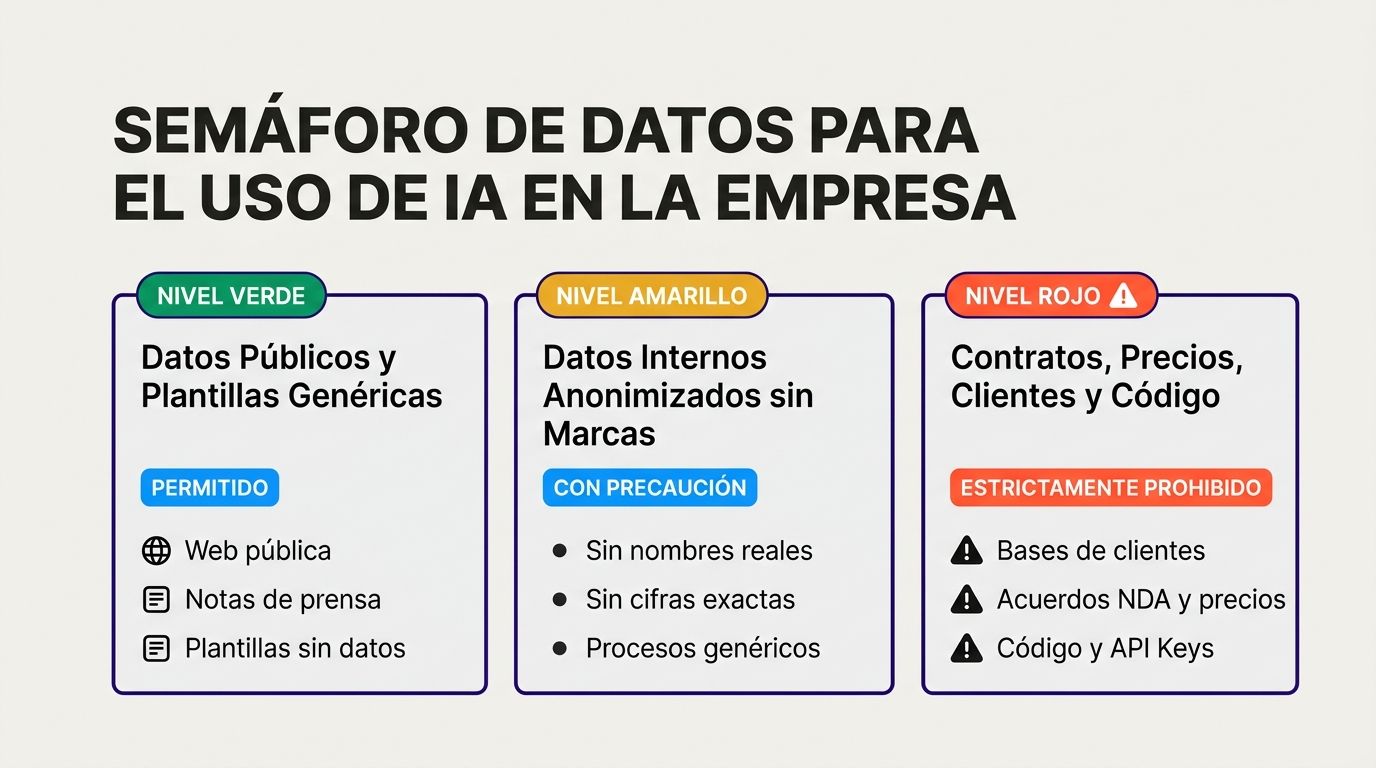
- Semáforo de clasificación de datos: verde, contenido público y plantillas (permitido); amarillo, procesos internos anonimizados (permitido con revisión); rojo, datos de clientes, precios, contratos y código (prohibido en herramientas públicas).
- Protocolo de anonimización: reglas obligatorias para reemplazar nombres, montos y marcas.
- Responsabilidad y canales de consulta: registro de uso y un canal directo con sistemas o la dirección.
Paso 1: Definir el alcance y las herramientas autorizadas
La política tiene que decir a quiénes aplica (empleados, contratistas externos, agencias y pasantes) y en qué dispositivos (equipos de la empresa y equipos personales en teletrabajo). Incluye una lista de herramientas autorizadas (las contratadas formalmente con cuentas de empresa) y declara que cualquier otra queda "no autorizada para datos internos".
Paso 2: Implementar el semáforo de clasificación de datos
El centro de la política es un marco visual con tres categorías de información:
- Nivel verde (uso libre): información que ya es pública en el sitio web de la empresa, notas de prensa, textos promocionales generales y plantillas de correo sin datos de clientes.
- Nivel amarillo (uso restringido con anonimización): procesos internos, borradores de ideas o resúmenes de texto, siempre sin nombres propios, cifras exactas ni marcas identificables.
- Nivel rojo (prohibido en herramientas públicas): bases de datos de clientes, contratos, estados financieros, actas de directorio, código fuente, contraseñas y documentación legal confidencial.
Paso 3: Establecer la regla del "criterio del periódico"
Para que el equipo lo entienda rápido, conviene sumar una regla de sentido común: "Antes de pegar un texto en una herramienta de IA pública, pregúntate: ¿tendríamos un problema si este texto se publicara mañana en la portada de un diario o si lo leyera nuestra competencia?". Si la respuesta es sí, el texto no entra en la herramienta pública.
Paso 4: Definir sanciones y canales de consulta
La política tiene que estar aprobada por la dirección y por recursos humanos, y dejar claro que el incumplimiento deliberado de las reglas de confidencialidad es una falta laboral. También conviene habilitar una casilla de correo o un canal interno para que el equipo pida evaluar e incorporar nuevas herramientas de IA de forma transparente.
5. Del bloqueo inútil a la solución: cuentas de empresa y el cerebro de tu empresa con AIM
Redactar una política de uso es indispensable, pero no alcanza: el equipo necesita herramientas autorizadas que le resuelvan el trabajo sin exponer los datos.
Con AI Manager (AIM), de We Manegit, ordenamos el uso de IA en tres frentes:
- Cuentas de empresa a nombre de tu compañía: el equipo deja las cuentas personales y trabaja en una cuenta de empresa de la herramienta de IA. Las licencias van a nombre de tu empresa y se pagan aparte al proveedor. En los planes de empresa, el proveedor suele comprometerse por contrato a no usar tus datos para entrenar sus modelos; conviene confirmarlo en sus términos.
- El cerebro de la empresa: servicios, precios, procesos y decisiones ordenados en un solo lugar, en un repositorio privado que la IA lee antes de responder. Tu equipo consulta ahí en vez de pegar documentos sueltos en un chat.
- Proyectos con permisos por área: un espacio por área o por cliente, con sus archivos e instrucciones. Por ejemplo, el área comercial trabaja con precios y catálogo, y la información financiera queda en los proyectos de la gerencia. Alguien senior revisa toda conexión con datos de clientes antes de activarla.
6. Diagnóstico y comparativa: Uso informal sin política vs. Gobernanza de IA gestionada AIM
| Factor | Uso informal (IA en la sombra) | AI Manager (We Manegit) |
|---|---|---|
| Cuentas y plataformas | Cuentas personales no reguladas, con correos particulares. | Cuenta de empresa a nombre de la compañía; las licencias quedan a su nombre. |
| Reentrenamiento de datos | Riesgo alto: las versiones de consumo pueden usar la información para entrenar sus modelos. | Cuentas de empresa con condiciones de privacidad revisadas antes de cargar datos. |
| Contratos y precios | Datos expuestos sin filtro ni anonimización en herramientas públicas. | Precios, procesos y documentos ordenados en el cerebro de la empresa, en un repositorio privado. |
| Control de la dirección | La dirección no sabe qué datos se suben ni qué herramientas se usan. | Proyectos con permisos por área y reglas claras sobre qué se carga y quién ve qué. |
| Política de uso | Inexistente o ignorada por falta de capacitación. | Política de uso con semáforo de datos y capacitación del equipo. |
| Productividad del equipo | Respuestas imprecisas por falta de contexto oficial de la empresa. | Asistentes configurados que leen el cerebro de la empresa antes de responder. |
7. Preguntas frecuentes sobre privacidad de datos, contratos y regulación de IA
Si pagamos una suscripción individual de una herramienta de IA, ¿nuestros datos ya están protegidos?
No automáticamente. Las suscripciones individuales están pensadas para usuarios particulares. Aunque suelen permitir desactivar a mano el historial y el uso de los datos para entrenamiento (Data Controls), no incluyen un contrato de procesamiento de datos corporativo (DPA) ni el control de un administrador de la empresa. Si un empleado cambia esa opción por error, los datos vuelven a poder usarse para entrenar los modelos. Para proteger la información de la empresa conviene usar planes de empresa o de equipo administrados por la compañía, o conexiones por API empresarial.
¿Cómo podemos saber si nuestro equipo ya subió información sensible a herramientas públicas de IA?
Los chats públicos no emiten reportes para las empresas, así que no es posible revisar hacia atrás lo que un colaborador pegó desde su cuenta personal. Por eso la estrategia tiene que ser preventiva e inmediata: pedirle al equipo que borre las conversaciones pasadas en sus cuentas, formalizar la Política de Uso Aceptable, dar una capacitación de 30 minutos sobre el semáforo de datos y pasar el trabajo a la cuenta de IA de la empresa.
¿Qué exige la legislación de protección de datos si usamos IA para procesar información de nuestros clientes?
Las normativas de protección de datos (como el RGPD europeo) y las leyes locales de datos personales imponen el principio de responsabilidad proactiva. Si tu empresa comparte datos de clientes con un tercero (en este caso, un proveedor de IA), en general tiene que firmar un acuerdo de procesamiento de datos (DPA), asegurar que los datos no se usen para fines no autorizados y que el almacenamiento cumpla estándares de cifrado. Usar herramientas no autorizadas va en contra de este principio y expone a la PyME a contingencias legales. Conviene revisarlo con tu asesor legal según tu país.
¿Cómo ayuda el servicio AIM de We Manegit a implementar esta solución?
Asignamos a tu empresa un AIM, una persona que ordena el uso de IA y responde por él. Redacta la política de uso adaptada a tu operación y capacita a tu equipo con sus tareas reales; abre la cuenta de empresa a nombre de tu compañía; arma el cerebro de la empresa con tus servicios, precios y procesos; configura asistentes para las tareas que más se repiten y los mantiene al día cada mes. Toda conexión con datos de clientes pasa por la revisión de alguien senior antes de activarse.
Protege la información de tu PyME sin frenar la productividad
Cuéntanos cómo usa la IA tu equipo hoy. Revisamos qué herramientas y cuentas se usan y qué datos se cargan, y te respondemos con una propuesta para ordenar el uso con una política clara y cuentas a nombre de tu empresa.
Hablemos