 We Manegit

Resumen ejecutivo
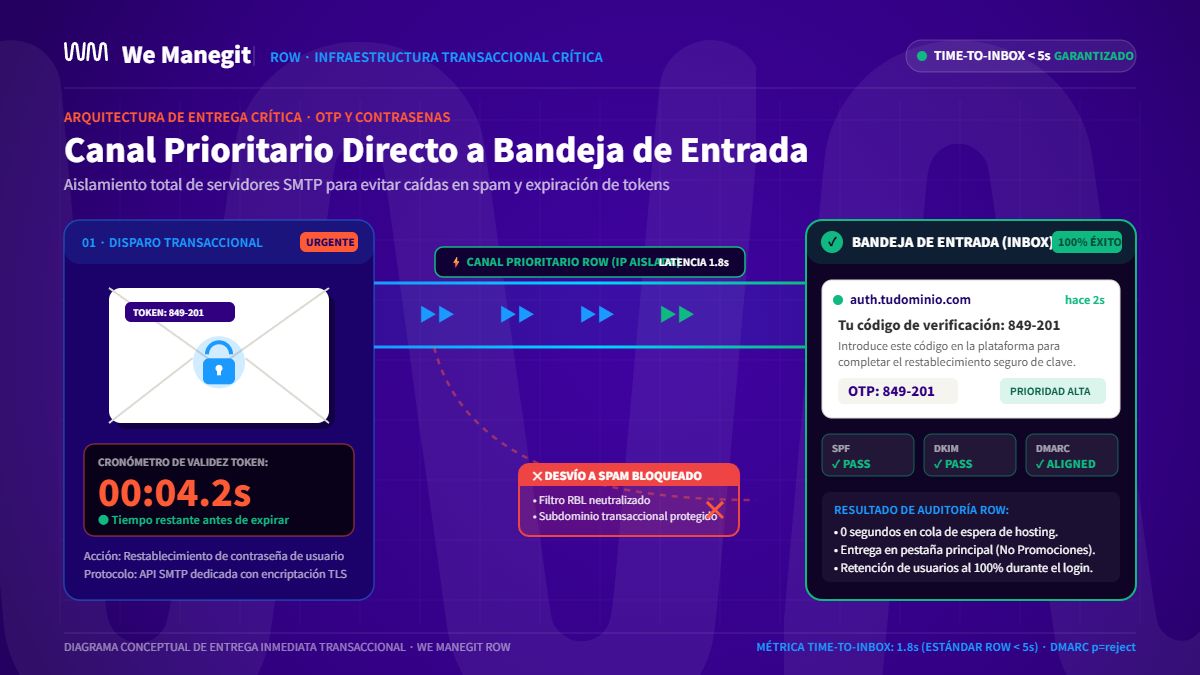
Cuando un usuario pide recuperar su contraseña o espera un código de verificación (OTP) para entrar a su cuenta o autorizar una compra, cada segundo de demora destruye la conversión y la confianza en tu plataforma. Los correos transaccionales no llegan o caen en spam principalmente por tres fallas estructurales: compartir la misma dirección IP o dominio entre envíos de marketing masivo y notificaciones críticas, usar servidores SMTP compartidos con reputación degradada, o no tener la autenticación alineada (SPF, DKIM y DMARC). Separar la infraestructura de salida y monitorear la entrega permite que tus notificaciones críticas lleguen en segundos a la bandeja principal.
1. La diferencia crítica: Por qué un correo transaccional no puede tratarse como marketing
En el funcionamiento diario de una aplicación web, un SaaS o un comercio electrónico, no todos los correos cumplen la misma función ni toleran los mismos tiempos de entrega:
- Correos de marketing
- Newsletters, promociones y lanzamientos comerciales. Se envían por lotes, su objetivo es persuasivo y un retraso de 20 o 40 minutos no altera sustancialmente el resultado comercial.
- Correos transaccionales
- Recuperación de credenciales, códigos 2FA/OTP, confirmaciones de pago y alertas de seguridad. Se disparan uno a uno por una acción concreta del usuario, que espera recibirlos en el momento.
Si un usuario pulsa "Olvidé mi contraseña" y el mensaje tarda más de 60 segundos en aparecer en su bandeja de entrada, la tasa de abandono se dispara. Si el correo cae en la carpeta de correo no deseado o expira el token temporal de seguridad, el cliente asume que el sistema no funciona, satura los canales de soporte o cancela la compra.
Los correos transaccionales tienen las tasas de apertura más altas del correo electrónico, pero están sujetos a las políticas de seguridad más rigurosas de los proveedores de buzones (Gmail, Outlook, Yahoo). Un fallo en la infraestructura de salida paraliza la operación directa de tu empresa.
2. Glosario técnico: De la latencia SMTP al aislamiento de IP
- Correo transaccional (Transactional Email)
- Mensaje automatizado enviado uno a uno a un destinatario específico tras un evento en tu sistema (por ejemplo, creación de cuenta, facturación o recuperación de acceso).
- Código OTP (One-Time Password)
- Código numérico temporal de un solo uso para validar accesos o autorizar transferencias, con una validez que habitualmente caduca entre los 2 y 10 minutos.
- Latencia de entrega (Time-to-Inbox)
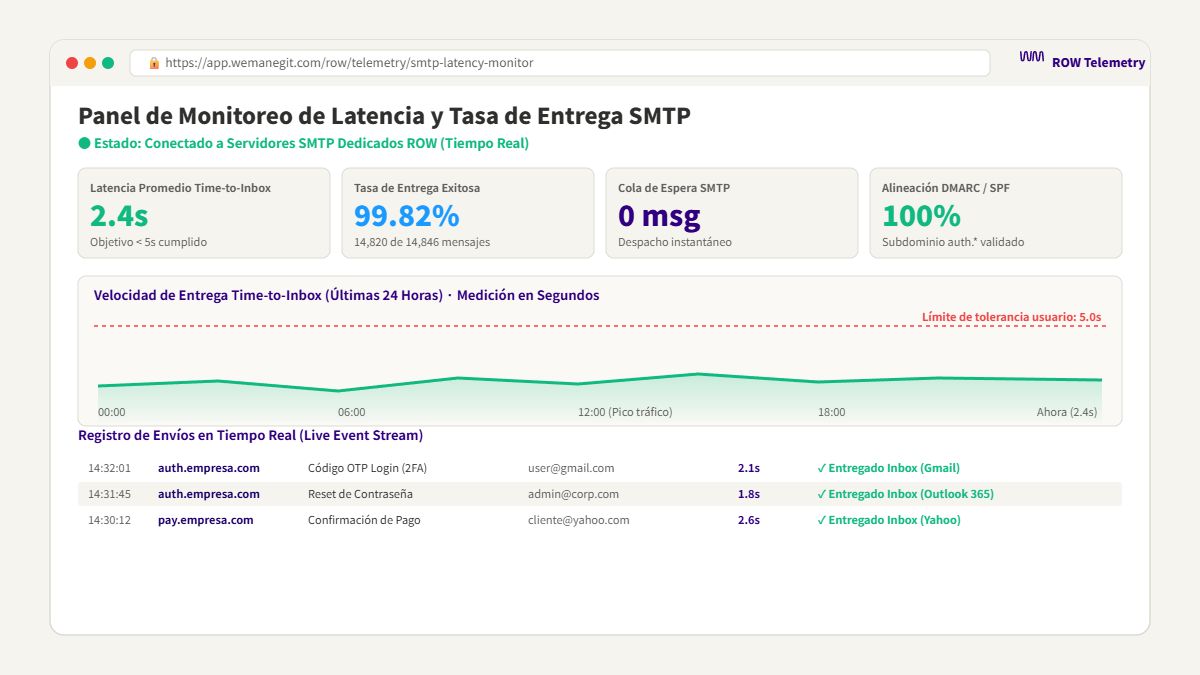
- El tiempo total desde que el usuario ejecuta la acción en tu plataforma hasta que el mensaje llega a su bandeja de entrada. En entornos bien configurados, se mide en segundos.
- Servidor SMTP (Simple Mail Transfer Protocol)
- El protocolo y la infraestructura que transfieren los correos a través de internet desde tu aplicación hacia los servidores del destinatario.
- Aislamiento de IP y subdominio
- Separar los canales de envío: un subdominio exclusivo para notificaciones críticas (por ejemplo, auth.tudominio.com), aparte del tráfico comercial o los boletines (por ejemplo, news.tudominio.com).
3. Las 4 causas técnicas por las que tus códigos OTP y contraseñas no llegan
Cuando los correos automáticos no llegan o caen en la carpeta de correo no deseado, la causa casi nunca está en el código de tu sitio web, sino en el comportamiento de los servidores intermedios:
- Colas de envío colapsadas por tráfico no prioritario: si tu plataforma usa el servidor web estándar (la función
mail()de PHP o el SMTP básico de tu hosting) para enviar tanto las alertas operativas como los correos a miles de clientes, los mensajes transaccionales quedan atrapados al final de la cola. Un código de verificación que tarda 15 minutos en salir del servidor es inutilizable. - Reputación dañada por IP compartidas de hosting: muchas aplicaciones envían correos con el servidor SMTP compartido de su alojamiento web. En esos entornos, tu empresa comparte la reputación de salida con cientos de otros sitios. Si uno de ellos envía spam o sufre una infección de malware, la dirección IP entra en listas negras (RBL) y tus correos de restablecimiento de contraseña son bloqueados por Google y Microsoft.
- Falta de alineación de DMARC y SPF en el subdominio de envío: los grandes receptores exigen que el dominio emisor coincida con los registros SPF y las firmas DKIM. Si tu sistema envía desde una dirección como no-reply@tudominio.com a través de un proveedor externo o un servidor secundario que no está validado en tus DNS, el mensaje se cataloga como intento de suplantación de identidad (phishing).
- Tasa de rebotes no gestionada: cuando los usuarios escriben mal su casilla al registrarse y el sistema intenta enviar la confirmación, se genera un rebote duro (Hard Bounce). Si tu infraestructura no suprime automáticamente esas casillas inválidas, los proveedores penalizan la reputación de tu dominio por los envíos reiterados a direcciones inexistentes.
4. El error estructural: Mezclar envíos promocionales y notificaciones críticas
El error operativo más grave de las empresas en crecimiento es unificar toda su comunicación electrónica bajo la misma identidad técnica.
Cuando el área comercial lanza una campaña de ventas o envía una newsletter a una base amplia, es natural que algunos destinatarios marquen el mensaje como correo no deseado, que otros generen rebotes y que los filtros reduzcan temporalmente la reputación del remitente.
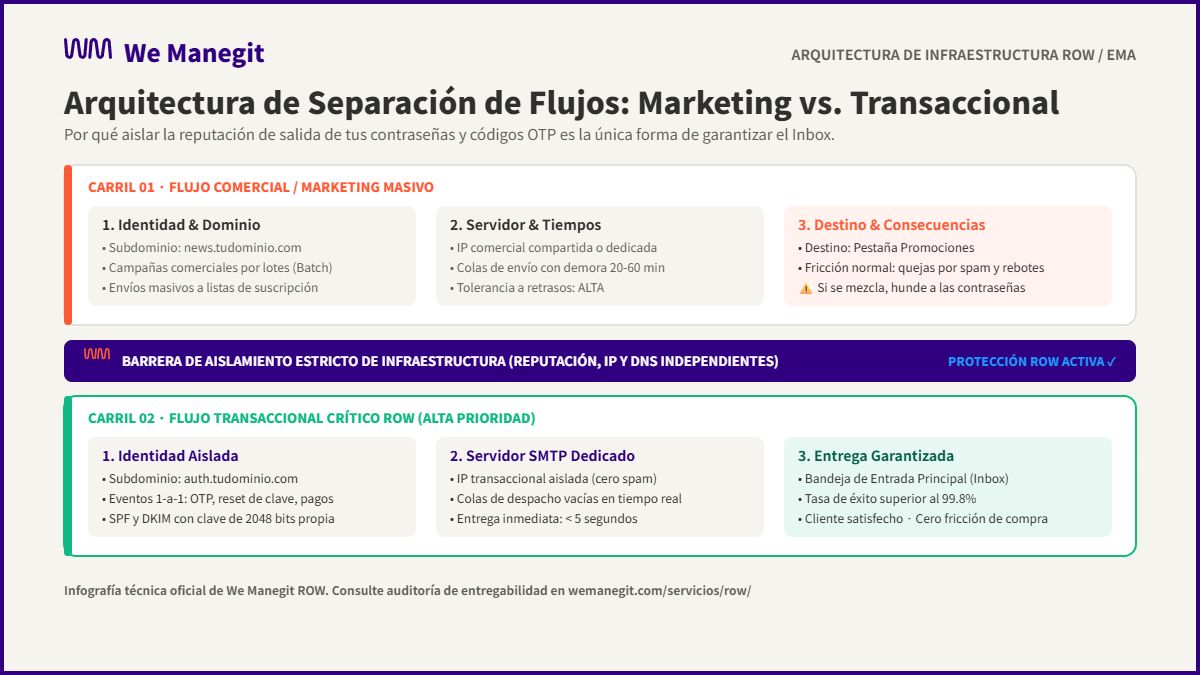
Consecuencias de compartir la misma IP y el mismo dominio raíz:
- El castigo que sufre la campaña de ventas se traslada directamente a las notificaciones críticas.
- Los filtros antispam empiezan a desviar los códigos de verificación a spam porque la IP está bajo observación.
- Una acción del equipo de marketing termina rompiendo el acceso de los clientes a tu producto o tienda online.
La regla de oro de la entregabilidad: los correos transaccionales deben salir por un canal técnico completamente separado, con su propio subdominio (por ejemplo, auth.tudominio.com o notificaciones.tudominio.com), un motor de envío pensado para ese tráfico y monitoreo de la entrega.
5. Diagnóstico y comparativa: Transaccional desatendido vs. Infraestructura gestionada ROW
| Parámetro | Envío transaccional desatendido | Infraestructura gestionada ROW (We Manegit) |
|---|---|---|
| Tiempo de entrega | Impredecible: puede tardar minutos y el código vence antes de llegar. | Canal separado y monitoreado para que los correos lleguen en segundos. |
| Motor de envío | Servidor compartido del hosting o función local sin autenticar. | Motor de envío elegido según tu volumen y tu sistema. |
| Identidad de dominio | Marketing y transaccional mezclados bajo el dominio raíz. | Dominio de envío propio, separado de tus campañas. |
| Autenticación | SPF o DKIM genéricos, con fallas de alineación. | Dominio de envío configurado y autenticado (SPF, DKIM y DMARC). |
| Rebotes | Los rebotes se acumulan y dañan la reputación del dominio. | Monitoreo de rebotes, quejas y reputación. |
| Seguimiento | La empresa se entera del fallo cuando el cliente no puede entrar. | Tu Relay Owner configura, integra y vigila que los correos lleguen. |
6. Preguntas frecuentes sobre correos de confirmación, contraseñas y códigos de verificación
¿Por qué los correos transaccionales llegan a usuarios de Gmail pero no a casillas corporativas de Microsoft Outlook?
Microsoft 365 y Outlook aplican filtros corporativos con umbrales de reputación más restrictivos que Gmail. Si tu dominio no tiene un registro DMARC explícito o si la IP de salida no tiene un registro PTR (DNS inverso) bien alineado, los servidores de Microsoft pueden bloquear el correo en la conexión o enviarlo a correo no deseado sin avisar.
¿Conviene usar la función de envío de correo por defecto de WordPress o de CMS similares?
No en producción. Los gestores de contenido como WordPress usan por defecto la función mail() del servidor web local, que no tiene autenticación moderna, es lenta y suele ser bloqueada por los filtros de spam. Conviene conectar un plugin SMTP o una API de envío transaccional.
¿Qué es un registro PTR (DNS inverso) y por qué afecta a mis contraseñas?
El registro PTR permite verificar que la dirección IP que envía el correo corresponde al nombre de servidor declarado. Si un servidor recibe un correo de recuperación de clave desde una IP cuya resolución inversa apunta a un nombre genérico o inexistente, asume que se trata de un servidor no autorizado o infectado y descarta el mensaje.
¿Cómo soluciona este problema el servicio ROW de We Manegit?
Tu Relay Owner configura y autentica tu dominio de envío, separa tus correos críticos de tus campañas, integra el envío con tu sistema y monitorea rebotes, quejas y reputación, para que cada código y cada confirmación lleguen a tus usuarios.
Revisemos la entrega de tus correos críticos
Cuéntanos qué correos envía tu plataforma. Revisamos tus tiempos de entrega, tu configuración de envío y la autenticación de tu dominio, y te respondemos con el próximo paso para que tus usuarios reciban sus contraseñas y códigos.
Hablemos