 We Manegit

Resumen ejecutivo
Para un dueño o gerente de empresa, términos como SPF, DKIM y DMARC suelen sonar a jerga técnica incomprensible de la que "se ocupa el área de sistemas". Sin embargo, desde que Google, Yahoo y Microsoft establecieron la autenticación obligatoria para remitentes de correo, no contar con estos registros equivale a enviar correspondencia comercial sin remitente legal, sin documento de identidad y con un sello postal falsificable. El resultado directo no es una falla técnica silenciosa, sino pérdidas comerciales concretas: cotizaciones que caen en spam, newsletters que nadie lee y el riesgo constante de que delincuentes digitales envíen correos haciéndose pasar por tu empresa. Entender su funcionamiento mediante analogías del mundo real permite revisar el estado de tu dominio y lograr que tus comunicaciones comerciales lleguen a destino.
1. El correo electrónico nació sin candado: por qué cualquier persona puede clonar tu identidad
Para entender por qué los grandes proveedores de correo se volvieron tan estrictos, es necesario comprender un hecho histórico: el correo electrónico fue inventado en la década de 1970 sobre un protocolo diseñado para la confianza mutua entre científicos y universidades.
En aquel momento no se crearon mecanismos de verificación de identidad. Enviar un correo electrónico en su formato base es idéntico a enviar una carta postal tradicional: cualquiera puede tomar una hoja en blanco, escribir un mensaje, meterlo en un sobre y anotar en el remitente exterior: director@tuempresa.com. El cartero entregará la carta porque en el sobre figura esa dirección, aunque quien la haya escrito sea un perfecto desconocido desde el otro lado del mundo.
La crisis del spoofing y la suplantación de identidad: durante décadas, los cibercriminales y spammers explotaron esta debilidad enviando millones de mensajes falsos (técnica conocida como spoofing o suplantación de identidad) haciéndose pasar por bancos, proveedores de servicios y empresas respetables.
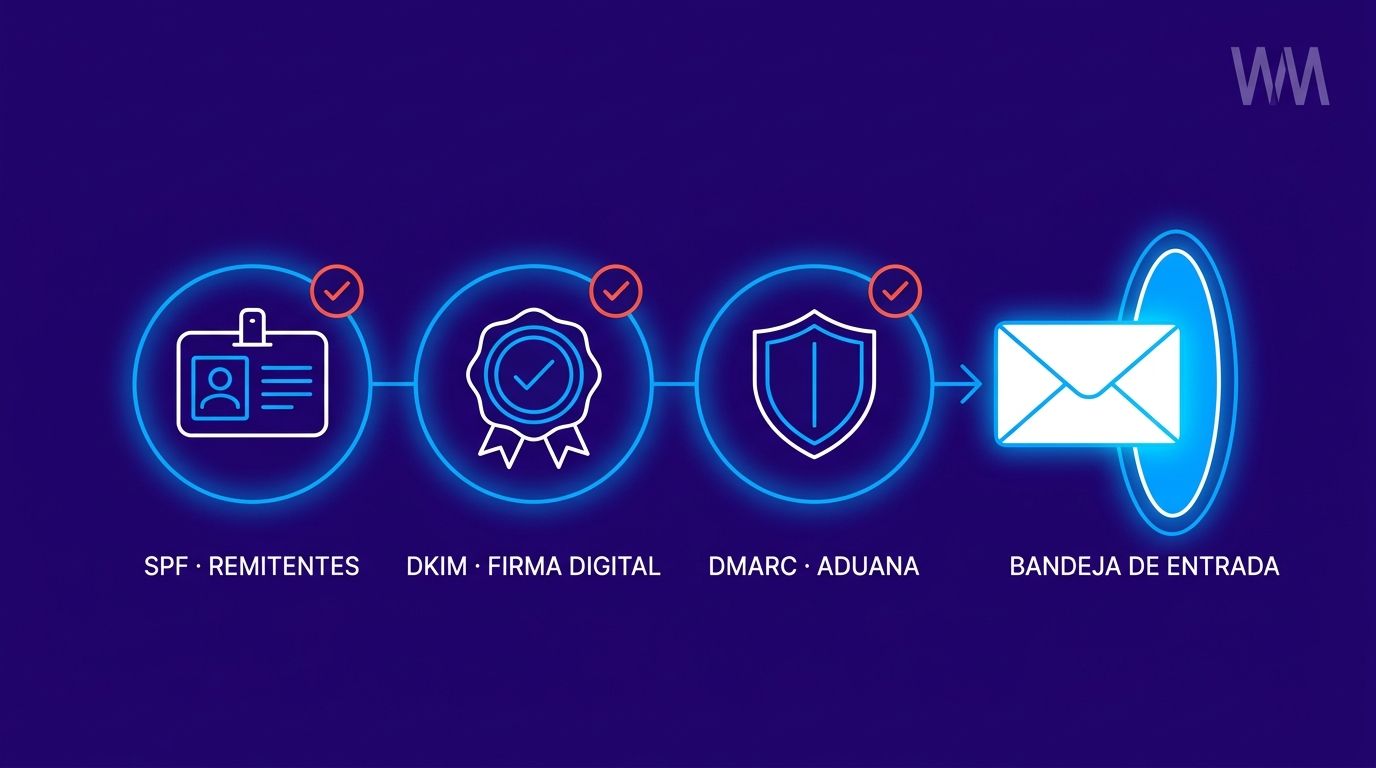
Para frenar esta crisis de seguridad, la industria tecnológica implementó tres capas obligatorias de validación en la libreta de direcciones pública de internet (los registros DNS de tu dominio): SPF, DKIM y DMARC. Si tu empresa no tiene estos tres sellos correctamente alineados, los servidores receptores (como Gmail o Outlook) no confían en ti y desvían tus correos a la carpeta de correo no deseado.
2. La analogía del mundo real: pasaporte, sello notarial y órdenes a la aduana
Para no perderse en códigos técnicos, la forma más precisa de comprender cómo interactúan estos tres elementos es imaginar el envío de un paquete comercial al extranjero:
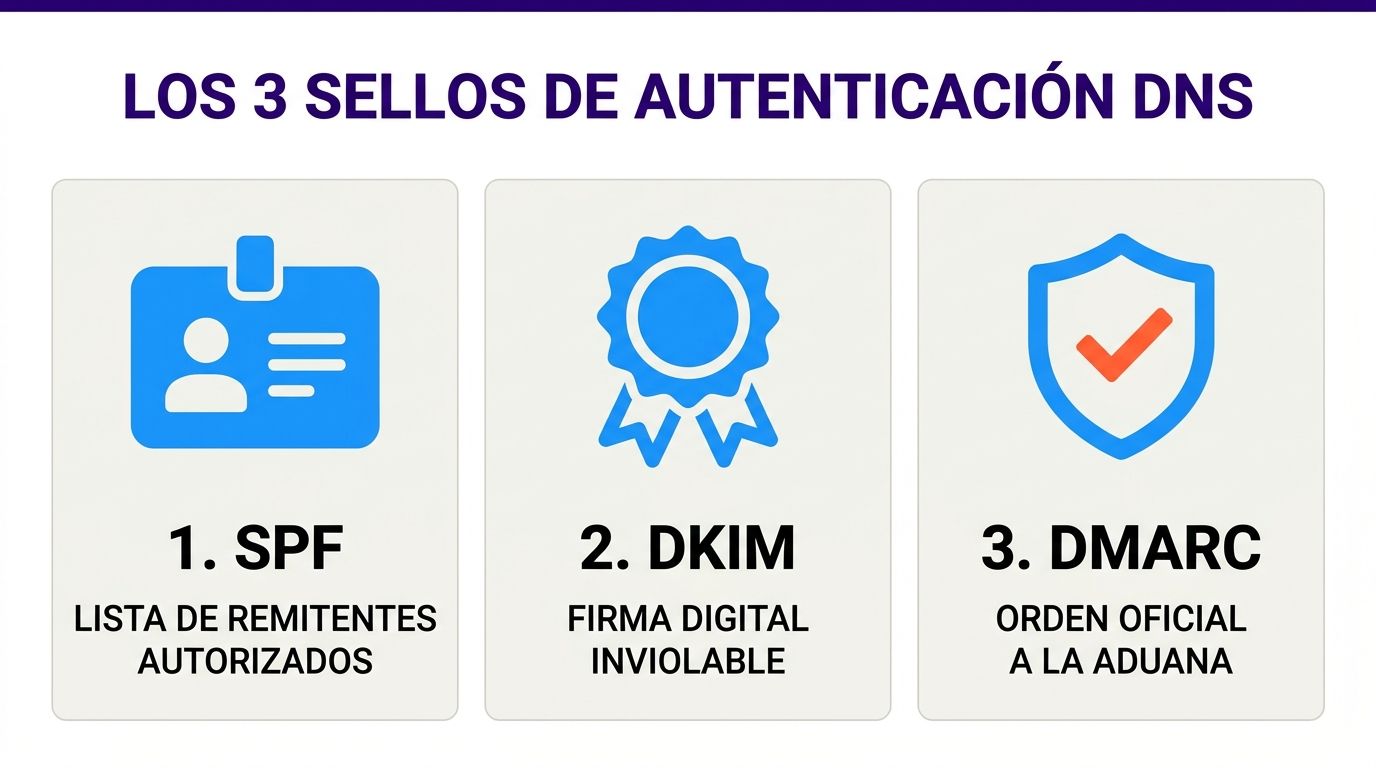
- SPF, la lista de autorizados: es como si publicaras en el boletín oficial de tu empresa una nómina con los nombres y documentos de los únicos tres carteros contratados para entregar correspondencia a tu nombre.
- DKIM, el sello inviolable: es un lacre de cera digital estampado en el paquete. Si alguien intenta abrir la carta durante el trayecto para modificar los datos bancarios o el contenido, el sello se rompe y el receptor lo advierte de inmediato.
- DMARC, la orden a la aduana: es la instrucción explícita que tu empresa le entrega a los guardias fronterizos de destino: "Si alguien se presenta diciendo que viene de mi parte, pero no figura en mi lista de carteros (SPF) o su lacre está roto (DKIM), rechácenlo de inmediato o mándenlo a revisión".
3. Registro por registro explicado sin tecnicismos
Veamos qué hace exactamente cada uno de estos tres registros en la configuración técnica de tu empresa:
1. SPF (Sender Policy Framework)
Es un registro de texto simple cargado en el panel de control de tu dominio (DNS). En él declaras todas las plataformas y servidores autorizados para despachar correos con el nombre de tu empresa (por ejemplo, Google Workspace para tus casillas habituales, la plataforma de email marketing para tus newsletters y tu servidor transaccional para el sitio web).
El problema habitual en las PyMEs: al contratar una herramienta nueva de envíos o cambiar de proveedor de hosting, nadie agrega los nuevos servidores al registro SPF existente. Cuando el sistema intenta despachar una campaña, el servidor receptor consulta la lista pública, no encuentra la IP autorizada y marca el correo como sospechoso.
2. DKIM (DomainKeys Identified Mail)
Mientras que SPF valida la computadora que originó el envío, DKIM valida la integridad del mensaje. Funciona mediante un par de llaves criptográficas: tu plataforma de envíos firma el correo con una llave privada invisible, y el servidor del destinatario utiliza la llave pública alojada en tu dominio para verificar esa firma.
El beneficio para tu negocio: garantiza que nadie pudo interceptar tu presupuesto comercial en tránsito para cambiar tu número de cuenta bancaria o agregar enlaces maliciosos. Si la firma no coincide a la perfección, el correo no pasa la aduana.
3. DMARC (Domain-based Message Authentication, Reporting and Conformance)
DMARC es la pieza maestra que une a SPF y DKIM. Antes de DMARC, si un correo fallaba SPF o DKIM, cada servidor receptor decidía arbitrariamente qué hacer: algunos lo dejaban pasar, otros lo mandaban a spam y otros lo borraban.
Con DMARC, tú tienes el control. Estableces una política estandarizada a través de tres niveles:
p=none(solo monitoreo): los correos entran, pero recibes informes diarios sobre quién está intentando enviar a tu nombre. Es la fase inicial obligatoria para no bloquear correos legítimos por error.p=quarantine(cuarentena preventiva): si un mensaje no pasa las pruebas, el servidor receptor lo deposita en la carpeta de correo no deseado.p=reject(rechazo absoluto): el nivel máximo de protección. Si un estafador intenta enviar un correo simulando ser tu empresa, el servidor de destino lo rechaza en el acto y nunca llega al usuario.
4. Por qué tu empresa cae en spam aunque nunca haya enviado correos masivos
Existe un malentendido generalizado entre gerentes y directores comerciales: "Nosotros no enviamos spam ni hacemos promociones agresivas; solo mandamos correos uno a uno desde Outlook o Gmail, así que no necesitamos nada de esto".
Esta afirmación ignora cómo funcionan los algoritmos de filtrado modernos:
- La exigencia corporativa generalizada: desde 2024, y con más rigor en los últimos dos años, los principales proveedores de casillas (Google, Yahoo y Microsoft) clasifican a los remitentes no solo por su comportamiento individual, sino por la rigurosidad técnica de su infraestructura. Un dominio sin DMARC activo es catalogado automáticamente como de riesgo.
- El peligro del secuestro de identidad (spoofing): si tu dominio carece de DMARC con política activa, cualquier ciberdelincuente puede enviar miles de correos fraudulentos utilizando tu nombre comercial exacto. Para los servidores receptores, parecerá que el spam provino de tu empresa, y la reputación de tu dominio se destruye de la noche a la mañana.
- El impacto en los correos cotidianos: cuando la reputación técnica de tu dominio se degrada por falta de autenticación, el impacto no se limita a las campañas: los correos cotidianos de tus ejecutivos comerciales, las facturas de cobranza y los enlaces de reuniones comienzan a caer inexplicablemente en el spam de tus clientes.
5. Diagnóstico y comparativa: dominio vulnerable vs. dominio autenticado con EMA
Las diferencias entre una infraestructura de correo desatendida y una a cargo de un Email Owner asignado:
| Factor | Dominio vulnerable (sin gestión) | Dominio autenticado con EMA (We Manegit) |
|---|---|---|
| Registro SPF | Incompleto, inexistente o con más de 10 búsquedas DNS (error de sintaxis). | Consolidado y revisado cada vez que se suma una herramienta de envío. |
| Firma DKIM | Llaves vencidas, ausentes o firmas rotas por servidores intermedios. | Firma activa y alineada con tu dominio en tus canales de envío. |
| Política DMARC | Inexistente o abandonada indefinidamente en p=none sin análisis. | Avance gradual de p=none a p=reject, a medida que los reportes lo permiten. |
| Llegada a la bandeja de entrada | Fluctuante, con caídas repentinas de aperturas. | Más estable: dominio autenticado y base de contactos depurada. |
| Reportes DMARC | Nadie en la empresa lee los reportes automáticos que envían Google y Microsoft. | Los reportes se revisan antes de endurecer la política, para no bloquear envíos legítimos. |
| Responsable | El tema queda "en el aire" entre sistemas, marketing y el hosting externo. | Un Email Owner asignado, con revisión senior en todo cambio que afecte tu dominio. |
6. Preguntas frecuentes sobre configuración DNS y entregabilidad
¿Configurar SPF, DKIM y DMARC garantiza al 100% que mis correos nunca caerán en spam?
No. La autenticación técnica es el cimiento indispensable: sin ella, llegar a la bandeja de entrada es casi imposible hoy en día. Sin embargo, es una de las dos patas de la entregabilidad. La segunda es la salud operativa: no usar bases de datos compradas, mantener tasas de rebote bajas, limpiar contactos inactivos y enviar contenidos relevantes con una frecuencia constante.
¿Por qué no conviene poner la política de DMARC en "rechazar" (reject) desde el primer día?
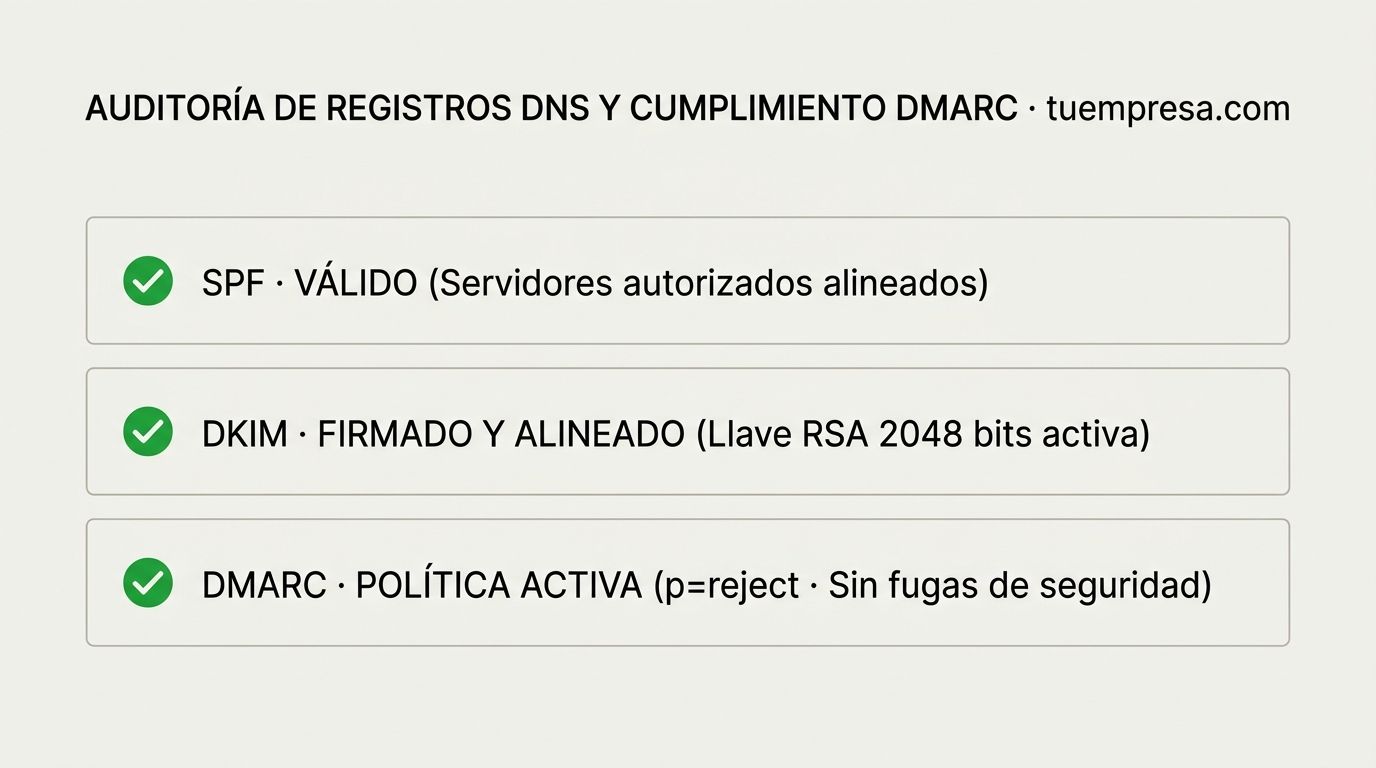
Aplicar una política de rechazo inmediato sin una revisión previa es peligroso. Si tu empresa tiene servicios legítimos que envían correos y que nadie recordó inventariar (como el sistema de facturación electrónica, una herramienta de CRM o un formulario web), el servidor de destino los considerará no autorizados y los rechazará. La transición hacia DMARC debe hacerse de forma metódica: primero observando reportes (p=none), luego aplicando cuarentena preventiva (p=quarantine) y finalmente bloqueando amenazas (p=reject).
¿Modificar estos registros en las DNS puede interrumpir la página web o el correo diario?
No, siempre que los cambios los haga un especialista. Los registros SPF, DKIM y DMARC son entradas de tipo TXT que no modifican los registros del servidor web (tipo A) ni los servidores principales de correo (registros MX). Sin embargo, un error de sintaxis en el SPF puede provocar el rechazo masivo de correos corporativos, por lo que nunca debe editarse sin validación técnica previa.
¿Cómo ayuda el servicio EMA de We Manegit a las PyMEs con este desafío?
A través de EMA, asignamos un Email Owner a tu empresa: deja tu dominio autenticado (SPF, DKIM y DMARC), depura tu base de contactos y planifica, escribe, diseña y envía tus campañas. Tú apruebas cada una antes de que salga, y alguien senior revisa antes de cada envío masivo y en todo cambio que afecte tu dominio.
Revisemos la autenticación de tu dominio
Cuéntanos desde dónde envía correos tu empresa. Revisamos tus registros SPF, DKIM y DMARC y que tus firmas digitales estén activas, y te respondemos con el próximo paso para que tus correos comerciales no terminen en la carpeta de spam.
Hablemos