 We Manegit

Resumen ejecutivo
La finalización imprevista del vínculo con un proveedor IT, desarrollador o agencia de marketing deja a las organizaciones expuestas a contingencias operativas: servidores sin mantenimiento, dominios a punto de vencer, bases de datos inaccesibles y dependencias técnicas desatendidas. Recuperar la titularidad en un plazo máximo de 48 horas exige auditar tres capas: la gobernanza legal (registrador de dominio y DNS), la infraestructura del servidor (hosting compartido vs. VPS con acceso root) y las credenciales operativas (correo, cuentas publicitarias y automatizaciones). Asumir el rol de propietario (Owner) y migrar a un modelo de infraestructura gestionada evita que el negocio dependa de la buena voluntad de un tercero.
1. El riesgo del "Administrador Único": Por qué perder accesos paraliza tu empresa
En el ecosistema empresarial B2B y PyME, la delegación técnica suele resolverse por urgencia y no por diseño: un profesional independiente o una agencia externa se encarga de dar de alta el servidor, registrar el dominio, conectar la plataforma de correos y crear las campañas publicitarias. Durante meses o años todo funciona, hasta que el contrato se interrumpe, el profesional cambia de rubro o la agencia deja de responder.
Días después, surge la primera contingencia: se vence un certificado de seguridad SSL, el sitio web se satura por un pico de tráfico, o se necesita dar de alta un buzón corporativo urgente. La respuesta habitual dentro de la empresa suele ser la misma: "Nadie sabe la contraseña, la tenía el técnico anterior".
La dependencia de un "Administrador Único" no es un problema de sistemas; es un riesgo de gobernanza operativa. Cuando las credenciales raíz están vinculadas al teléfono móvil o a la casilla particular de un tercero, la empresa no es dueña de su operación digital, sino una inquilina vulnerable. Las primeras 48 horas tras una desvinculación son la ventana determinante para auditar, reclamar y asegurar la propiedad de los activos antes de que se pierda el contacto o se generen bloqueos irreversibles.
2. Glosario clave: De la titularidad del dominio al acceso Root del servidor
Para auditar tu infraestructura técnica con criterio profesional, es indispensable comprender la jerarquía de las credenciales involucradas:
- Titularidad del Registrador (Domain Registrant)
- La persona jurídica o física que figura como propietaria legal del dominio ante los organismos de regulación internacional (ICANN) o locales (NIC). Quien figura aquí es el único dueño legítimo de la marca en internet.
- Zona DNS (Domain Name System)
- El directorio maestro que traduce el nombre de tu empresa en coordenadas IP hacia la web, el correo o las plataformas externas. Quien controla las DNS puede desviar el tráfico de tu empresa en segundos.
- Acceso Root / Super Admin
- El nivel máximo de privilegios en un servidor o plataforma cloud. Permite modificar el sistema operativo, crear o borrar bases de datos, instalar módulos y remover a cualquier otro usuario del sistema.
- Hosting Compartido (Shared Hosting)
- Entorno donde decenas o cientos de sitios web conviven en la misma máquina física, compartiendo memoria, procesador e IP pública.
- Servidor Virtual Privado (VPS)
- Instancia virtual aislada con recursos dedicados (CPU, RAM, IP propia) y control total del sistema operativo, pero que demanda administración continua y parches de seguridad.
- Respaldos Externos (Off-site Backups)
- Copias de seguridad de la web y bases de datos alojadas físicamente fuera del servidor principal, indispensables para recuperarse de ataques ransomware o caídas del datacenter.
3. El dilema de la infraestructura: ¿Dónde quedó alojada tu web? (Hosting Compartido vs. VPS)
Uno de los puntos ciegos más habituales en la PyME es desconocer la arquitectura exacta donde opera su negocio. Saber si estás en un hosting compartido saturado o en un VPS huérfano define el plan de rescate.
El Hosting Compartido: Económico pero de alto riesgo
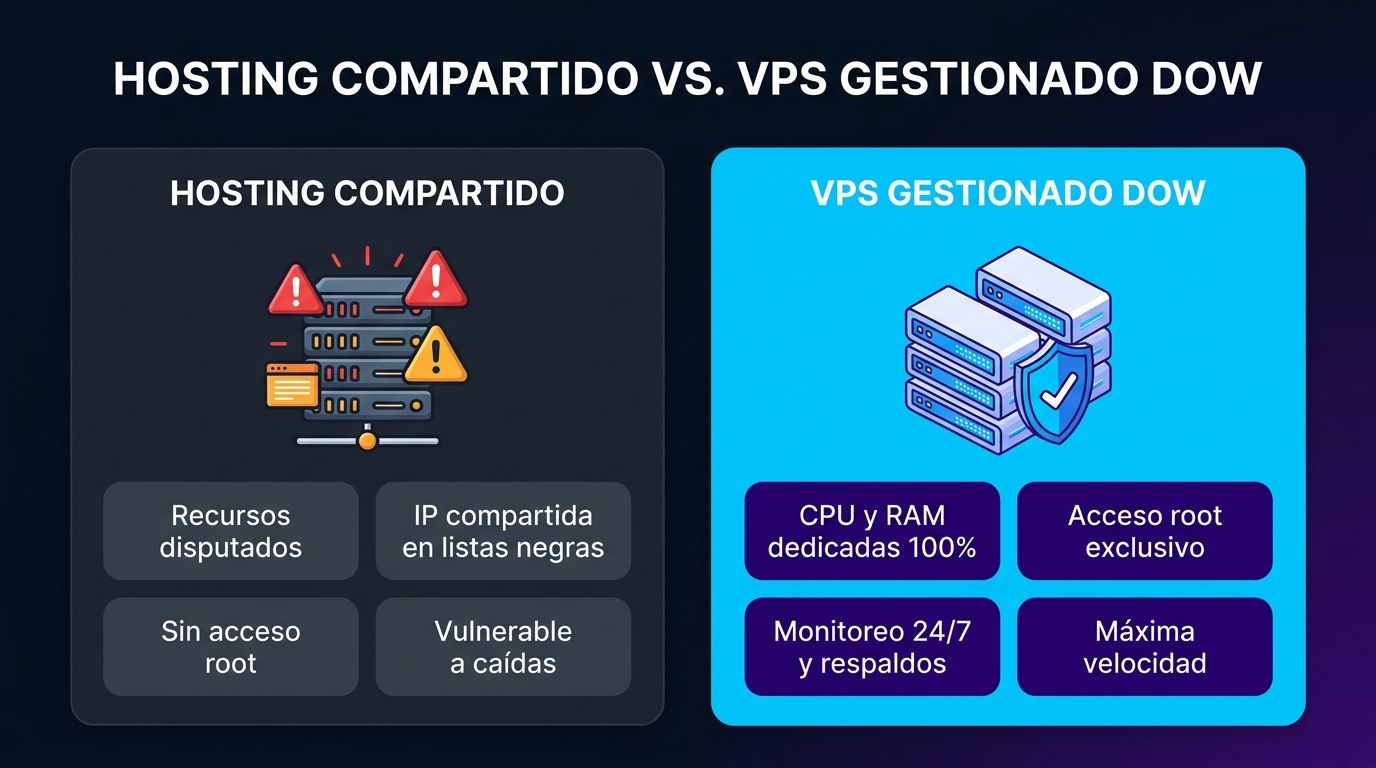
Suele contratarse por bajo costo inicial. Sin embargo, si un sitio vecino en ese mismo servidor sufre un ataque de denegación de servicio (DDoS) o emite spam masivo, la IP del servidor es bloqueada en listas negras y tu sitio web o correos caen junto con él. Además, careces de acceso a los registros del servidor (logs) para diagnosticar fallas.
El VPS no administrado: Potente pero peligroso
Brinda recursos dedicados y total aislamiento, pero es sumamente peligroso si nadie le aplica parches de seguridad del kernel de Linux o si el técnico que lo configuró no documentó las llaves SSH de ingreso. Un servidor sin mantenimiento acumula vulnerabilidades críticas en cuestión de semanas.
4. Lista de verificación: Los 5 accesos críticos a recuperar en 48 horas
Si tu técnico o agencia dejó de prestar servicios, este es el orden cronológico no negociable para tomar el control de tu infraestructura:
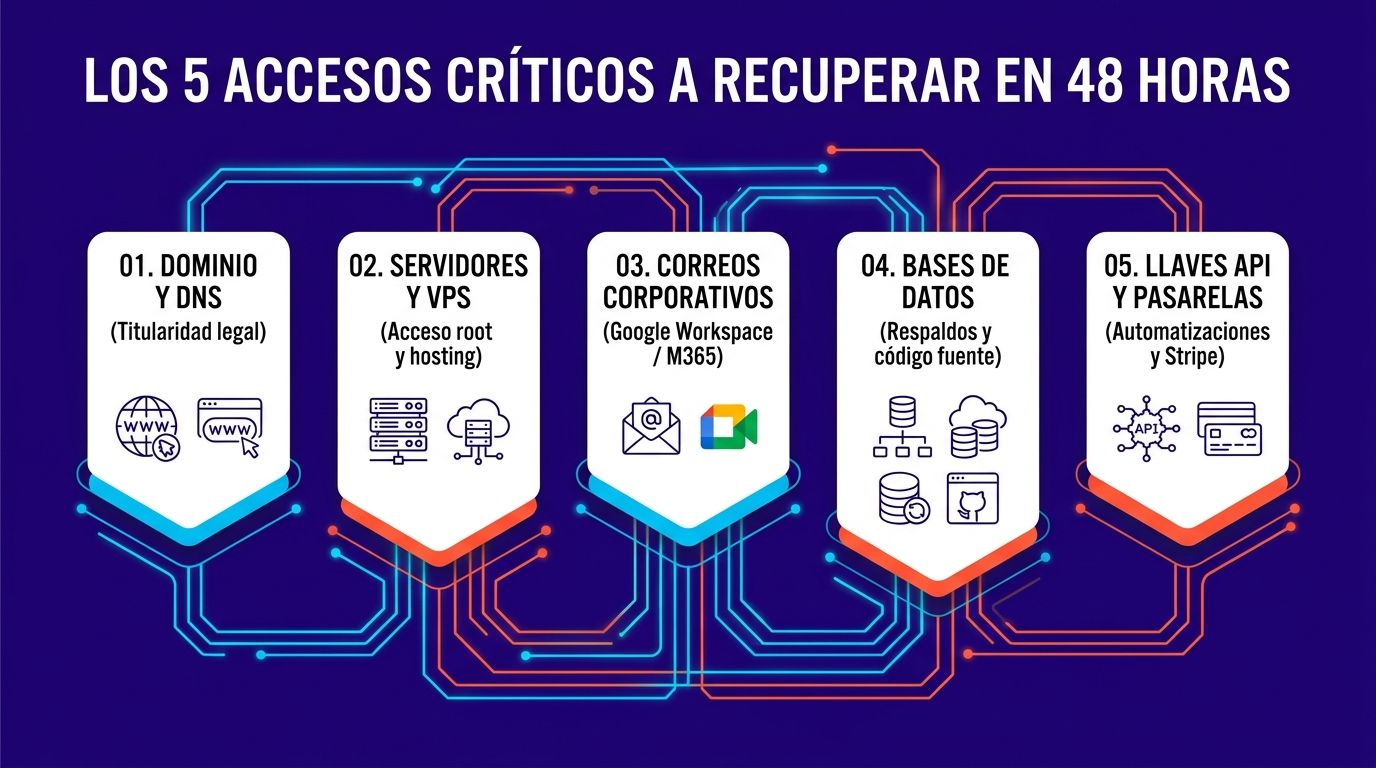
- Registrador del Dominio y Zona DNS: Solicita de inmediato la transferencia del dominio o el acceso de administración al registrador (GoDaddy, Namecheap, DonWeb, NIC local, Cloudflare). Asegura que el email de contacto del Registrant sea una casilla institucional controlada por la dirección de la empresa.
- Servidor Web y Respaldos Externos: Obtén el acceso root / SSH o las credenciales del panel cloud (AWS, Hetzner, DigitalOcean, cPanel). Descarga inmediatamente una copia completa del sitio web y de la base de datos a un almacenamiento seguro bajo custodia de la empresa.
- Consola de Administración Global de Correo: Si utilizas Google Workspace o Microsoft 365, verifica quién posee el rol de Super Administrador. Un técnico externo con este privilegio puede restablecer contraseñas de directivos y leer información confidencial.
- Cuentas Comerciales y Pasarelas de Pago: Revisa la propiedad en Meta Business Manager, Google Ads y procesadores de pago (Stripe, Mercado Pago, PayPal). Remueve a la agencia saliente como socia administradora y valida las tarjetas de crédito asociadas.
- Llaves de API, Webhooks y Automatizaciones: Solicita la entrega y titularidad de los servicios de terceros que integran tus sistemas (Make, Zapier, Sendgrid, APIs de CRM).
5. Automatizaciones, llaves API y herramientas creadas con IA: El activo invisible
En la era actual, las agencias suelen construir flujos con inteligencia artificial (como bots de calificación de leads en WhatsApp, scripts de generación de contenidos o integraciones con modelos de lenguaje).
A menudo, estos scripts se ejecutan en servidores propios de la agencia o consumen llaves de API pagadas con sus propias cuentas. Si el vínculo se interrumpe sin traspaso de código, la empresa pierde la lógica operativa de la noche a la mañana. Exige siempre el repositorio de código fuente y que las API keys se emitan desde cuentas pertenecientes a tu organización.
6. Protocolo paso a paso para la revocación segura de credenciales
Revocar accesos de forma impulsiva puede romper la operación de tu web. Sigue este orden estructurado:
- Auditoría previa: Identifica qué servicios dependen de las credenciales actuales (por ejemplo, scripts que usan la contraseña de base de datos en archivos
wp-config.phpo variables de entorno.env). - Creación de nuevos accesos administrativos: Genera un usuario administrador propio con privilegios root antes de modificar o eliminar el anterior.
- Cambio de contraseñas y activación de 2FA corporativo: Asocia el segundo factor de autenticación a dispositivos bajo custodia de la empresa, nunca a líneas telefónicas personales de colaboradores temporales.
- Revocación ordenada del usuario saliente: Degrada el rol del proveedor anterior o elimina su acceso de forma controlada una vez que comprobaste el normal funcionamiento del sitio y los correos.
7. Diagnóstico y comparativa: Gestión vulnerable vs. Infraestructura gestionada DOW
| Dimensión | Gestión vulnerable (proveedor tradicional) | Infraestructura gestionada DOW (We Manegit) |
|---|---|---|
| Titularidad legal | Dominio y servidor a nombre de la agencia o de una cuenta personal. | Todo a nombre de tu empresa, con claves y accesos documentados. |
| Respaldos | Manuales, esporádicos o guardados dentro del mismo disco del servidor. | Copias diarias automáticas. |
| Mantenimiento | Sin parches periódicos; vulnerable a malware y caídas imprevistas. | Hosting, dominio y certificado al día, con alertas de vencimiento. |
| Continuidad del negocio | Si el técnico se va o no contesta, la empresa queda paralizada. | Un Digital Owner asignado y una ficha técnica que no se va con nadie. |
8. Preguntas frecuentes sobre custodia digital y servidores
¿Qué hago si la agencia se niega a entregar el acceso al registrador del dominio?
Debes iniciar un reclamo formal de titularidad ante el registrador oficial o ante el organismo regulador (ICANN o NIC local) presentando comprobantes fiscales, constancias de CUIT/RUT y estatutos sociales que acrediten que la marca te pertenece legalmente.
¿Es seguro revocar las credenciales de la agencia inmediatamente?
Primero debes auditar qué servicios y dependencias técnicas usan esas claves (como conexiones de bases de datos o llaves de pago). Una vez replicadas en tu propia cuenta de superadministrador, la revocación debe ser inmediata.
¿Cómo ayuda el servicio DOW de We Manegit?
Asignamos un Digital Owner a tu empresa: hace el traspaso desde tu técnico o agencia anterior, deja las claves y los accesos documentados a nombre de tu empresa, y se ocupa del hosting, las copias diarias y las alertas de vencimiento, para que no dependas de la buena voluntad de un tercero.
Revisemos tus accesos y tu infraestructura
Cuéntanos qué pasó con tu técnico o agencia. Revisamos el estado de tu servidor, la titularidad de tu dominio y tus DNS, y te respondemos con el próximo paso para recuperar tus accesos.
Hablemos